Key Takeaways
Introduction
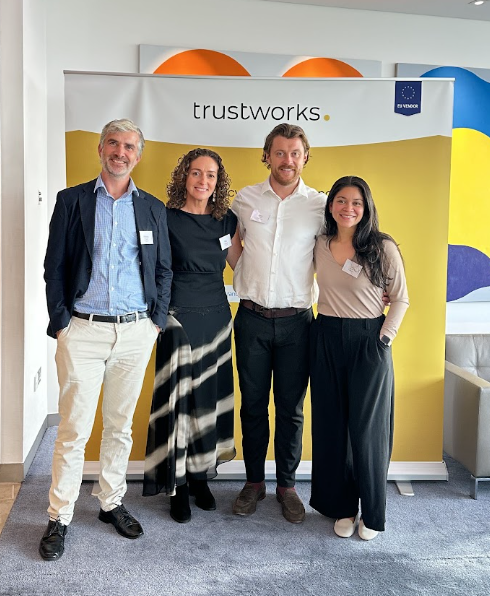
El 17 de septiembre, más de 100 profesionales de la privacidad, la seguridad y el ámbito jurídico nos acompañaron en Dublín para el Foro de Privacidad, Seguridad y Confianza de Irlanda. TrustWorks organizó la jornada en colaboración con la Asociación de Delegados de Protección de Datos (ADPO) y William Fry, quienes también nos acogieron en sus oficinas. Las inscripciones se agotaron rápidamente y tuvimos que mantener una lista de espera.
La jornada comenzó con una actualización de la Comisión de Protección de Datos (DPC), presentada por Paul McDonagh-Forde. A lo largo de seis sesiones, 23 ponentes analizaron las cuestiones a las que se enfrentan actualmente los equipos de privacidad.
Lo que debatimos
Ómnibus digital: qué significa el nuevo marco regulatorio para el cumplimiento diario
Moderado por Boris Selak (Law Society of Ireland), con Jennifer Walsh (National Screening Service), Dora Endreffy (UPS) y James Kneale (The Bar of Ireland). El panel fue más allá de los titulares para abordar la cuestión práctica: ¿qué supondrían realmente los cambios propuestos para los equipos que gestionan programas de cumplimiento hoy en día? La respuesta depende en gran medida de cómo terminen encajando las obligaciones del RGPD, la Ley de IA y el reglamento digital general, por lo que merece la pena mapearlas ahora en todos los marcos de trabajo.
Las solicitudes de acceso (DSAR) en la práctica: gestión de volúmenes y complejidad crecientes
Moderado por el Dr. Pádraig O'Leary (TrustWorks), con Maria Moraes (Premier Lotteries Ireland), Marcelo Canha (Organon) y Gillian Traynor (Ambit Compliance). El panel cubrió las realidades cotidianas de las solicitudes de acceso: alcance, redacción, plazos, herramientas y los errores que suelen atrapar a los equipos. Los equipos que mejor se adaptan son los que saben dónde residen los datos personales antes de que llegue una solicitud, no los que se ponen a buscarlos una vez que el reloj ha empezado a correr.
Un mundo feliz de la ciberseguridad: respuesta ante incidentes en el panorama actual
Moderado por Rachel Hayes (William Fry), con Onur Korucu (DataRep), Eoin O'hEochaidh (Carne Group) y Eoin Fleming (Stealthy Squirrel). La IA también formó parte de este debate, como nueva herramienta para los defensores y nueva vía para los atacantes. Cuando ocurre un incidente, los equipos de privacidad y seguridad comparten el mismo tiempo, las mismas pruebas y, a menudo, los mismos reguladores, por lo que no pueden permitirse trabajar con visiones del riesgo diferentes.
Gestión de proveedores y encargados del tratamiento: gobernanza de herramientas que actúan por sí mismas
Moderado por Maeve Dunne (ADPO), con David Normoyle (Indeed), Adi Gilad (Stripe) y Kieran Harte (Central Statistics Office). Una idea se repitió a lo largo de todo el panel. Como señaló David después, la profesión ha pasado años construyendo una gobernanza de la privacidad y la IA "para herramientas que utilizan las personas", pero no se ha puesto al día con las herramientas que actúan por sí solas. La supervisión de terceros se diseñó para software que espera a un humano. Ahora debe tener en cuenta a proveedores cuyos productos toman decisiones y actúan de forma independiente.
Ponencia principal: la IA lo está cambiando todo
El Dr. Barry Scannell (William Fry) en conversación con Kate Colleary (Pembroke Privacy), seguido de un debate interactivo con el público sobre la IA, el RGPD y la Ley de IA de la UE. Varios ponentes comentaron después que esta sesión marcó el nivel de la jornada. La alfabetización en IA salió a relucir, como siempre, y dio lugar a uno de los intercambios más memorables del día (más detalles abajo).
El futuro de la gobernanza de la privacidad: hacia dónde se dirige la función
Moderado por Lisa Power (Carne Group), con Alyssa Cervantes (Dell), la Dra. Aleksandra Aytova (Applegreen) y Gonzalo Caro (Meta). El panel de clausura abordó la gran pregunta sobre el futuro de la función de privacidad, a medida que su ámbito crece para abarcar la IA, la seguridad y la estrategia de datos. Fue un debate estimulante y, según los propios panelistas, lleno de risas. Maeve Dunne cerró la jornada con las conclusiones clave de cada sesión.
Una idea que merece la pena explorar: un carné de conducir de IA
Durante la sesión de preguntas y respuestas, el Dr. Barry Scannell recordó a los asistentes el ECDL, el carné europeo de conducir ordenadores que toda una generación de trabajadores irlandeses incluyó en sus currículos para demostrar que sabían usar un ordenador. Tom O'Sullivan, director ejecutivo de la Irish Computer Society (ICS), que gestionaba el ECDL en Irlanda, planteó entonces la pregunta obvia: ¿podría funcionar algo similar para la IA?
Desde entonces, Barry ha defendido que debería hacerse.Él sugiere una cualificación reconocida y neutral respecto a los proveedores que evalúe si alguien puede utilizar la IA eficazmente en la práctica. Esto implicaría saber redactar prompts de forma efectiva, verificar los resultados, proteger la información confidencial, comprender las alucinaciones y los sesgos, saber cuándo debe intervenir un humano y utilizar agentes de IA de forma segura dentro de los límites legales y éticos. Iniciativas educativas como AIReady.ie del Gobierno son un buen comienzo, pero él señala que la certificación cumple una función distinta: ofrece a los empleadores algo tangible y proporciona a las personas una credencial portátil con valor real.
Las bases ya existen. La Fundación ECDL se estableció en Dublín en 1997 y el actual ICDL ya ofrece un módulo de Fundamentos de IA. Dado que la adopción de la IA generativa en Irlanda es una de las más altas de la UE, es el tipo de idea que podría comenzar en Dublín y extenderse por toda Europa, tal como lo hizo el ECDL.
Lo mejor es la gente
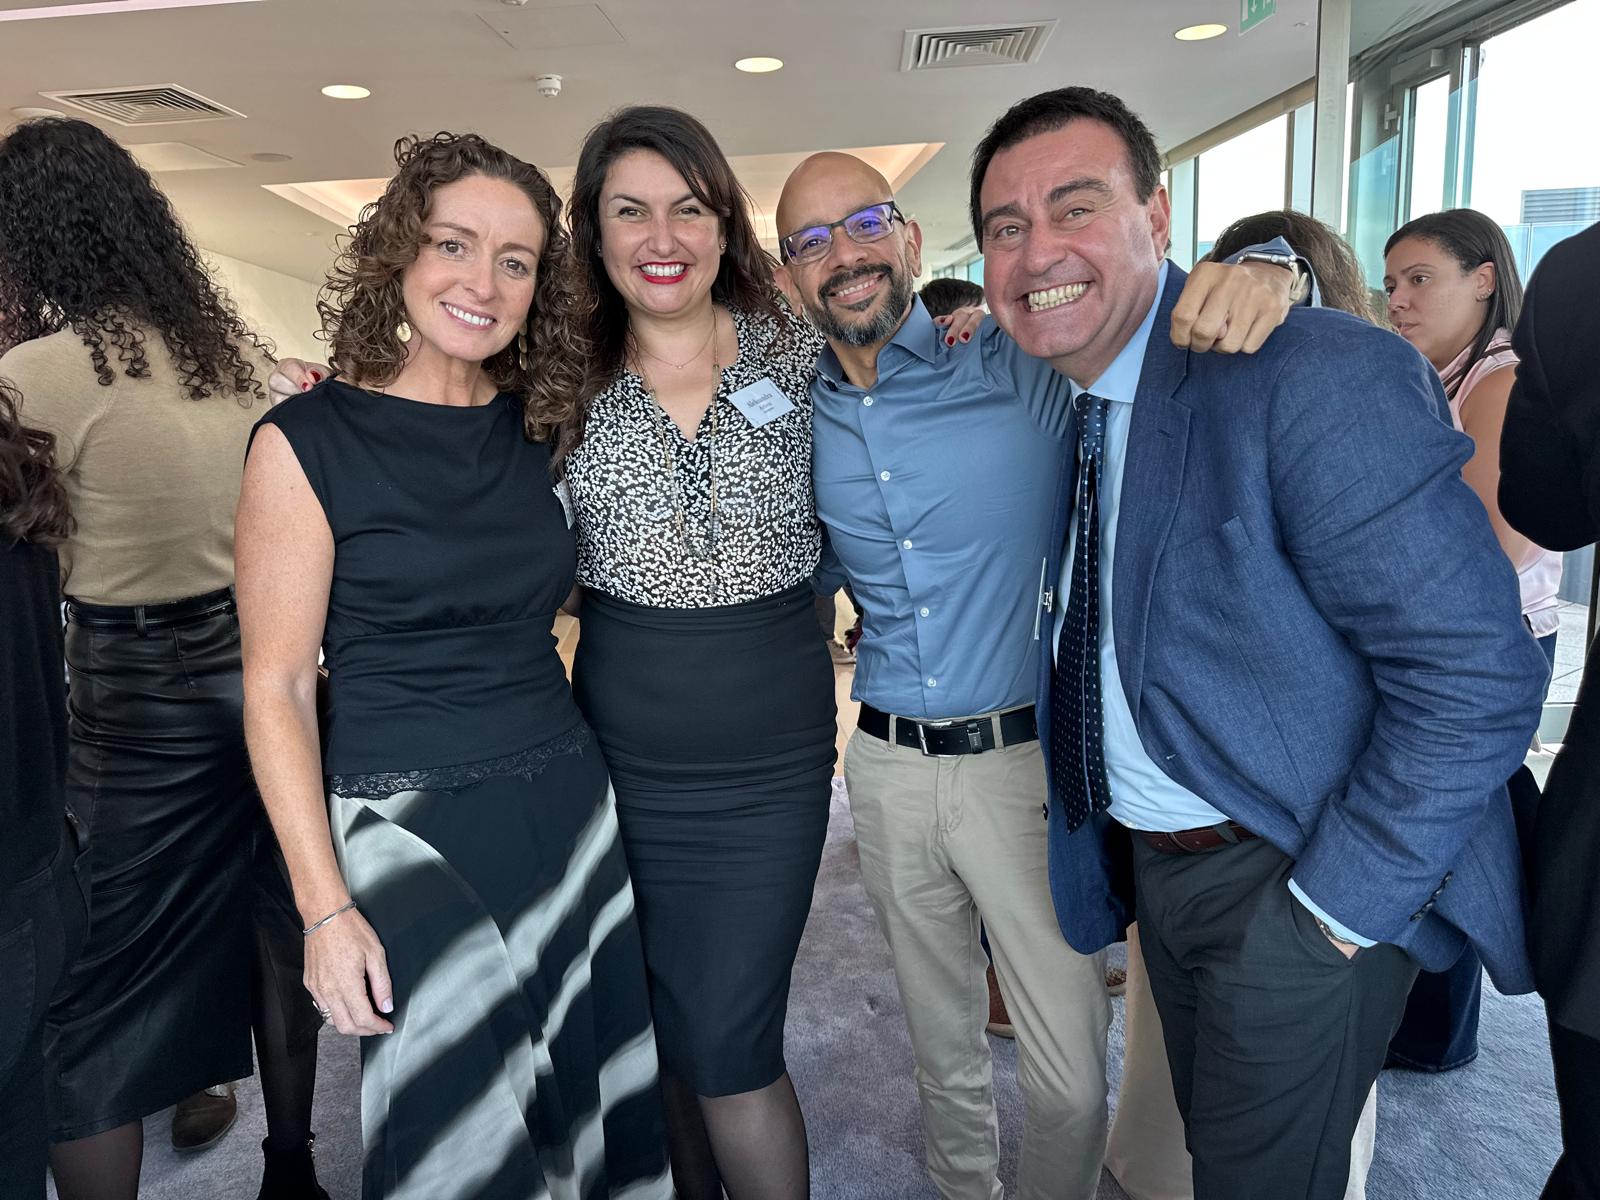
Tanto los ponentes como los asistentes coincidieron en lo mismo al finalizar: lo mejor de la jornada fue la comunidad. Varios de nuestros ponentes viajaron directamente desde Dublín al Congreso de Protección de Datos de la IAPP en Bruselas y cambiaron sus vuelos para poder viajar juntos en la salida de las 6 de la mañana. Eso dice mucho de la comunidad de privacidad en Irlanda.
Un agradecimiento sincero a cada ponente, moderador y asistente, a la ADPO por su colaboración y a William Fry por su colaboración y por acogernos tan generosamente.
Reserva la fecha: el Foro ahora es un evento anual
El Foro de Privacidad, Seguridad y Confianza de Irlanda se celebrará a partir de ahora todos los años. Anunciaremos pronto la fecha de la edición del próximo año. [Suscríbete a nuestro boletín](ADD WEBFLOW SIGNUP LINK) para ser el primero en enterarte.