Key Takeaways
Introduction
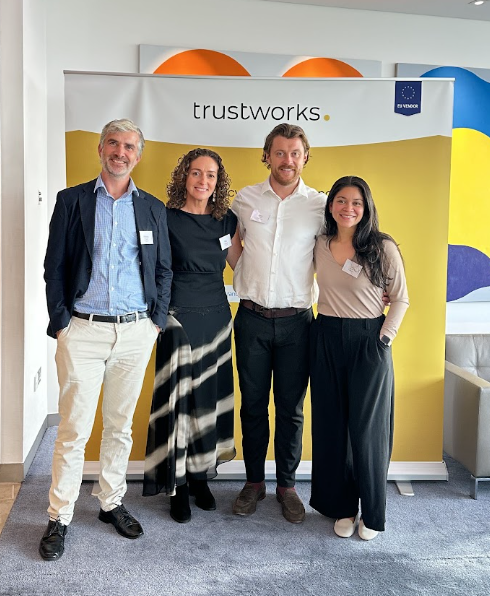
No dia 17 de setembro, mais de 100 profissionais das áreas de privacidade, segurança e jurídica reuniram-se em Dublin para o Fórum de Privacidade, Segurança e Confiança da Irlanda. A TrustWorks organizou o evento em colaboração com a Associação de Encarregados de Proteção de Dados (ADPO) e a William Fry, que também nos recebeu em seus escritórios. As inscrições esgotaram rapidamente e tivemos que manter uma lista de espera.
O dia começou com uma atualização da Comissão de Proteção de Dados (DPC), apresentada por Paul McDonagh-Forde. Ao longo de seis sessões, 23 palestrantes abordaram as questões que as equipes de privacidade estão enfrentando atualmente.
O que discutimos
Omnibus Digital: o que um novo conjunto de regulamentações significa para a conformidade diária
Moderado por Boris Selak (Law Society of Ireland), com Jennifer Walsh (National Screening Service), Dora Endreffy (UPS) e James Kneale (The Bar of Ireland). O painel foi além das manchetes para a questão prática: o que as mudanças propostas significariam, na prática, para as equipes que gerenciam programas de conformidade hoje? A resposta depende muito de como as obrigações sob o GDPR, a Lei de IA e o conjunto mais amplo de regras digitais acabarão se encaixando, por isso vale a pena mapeá-las entre as estruturas agora.
DSARs na prática: gerenciando volumes crescentes e complexidade
Moderado pelo Dr. Pádraig O'Leary (TrustWorks), com Maria Moraes (Premier Lotteries Ireland), Marcelo Canha (Organon) e Gillian Traynor (Ambit Compliance). O painel cobriu as realidades cotidianas das solicitações de acesso: escopo, anonimização, prazos, ferramentas e as armadilhas que pegam as equipes de surpresa. As equipes que melhor lidam com isso são aquelas que sabem onde os dados pessoais residem antes que uma solicitação chegue, e não as que precisam procurá-los depois que o prazo começou a correr.
Um admirável mundo novo da cibersegurança: resposta a incidentes no cenário atual
Moderado por Rachel Hayes (William Fry), com Onur Korucu (DataRep), Eoin O'hEochaidh (Carne Group) e Eoin Fleming (Stealthy Squirrel). A IA também fez parte desta discussão, como uma nova ferramenta para defensores e uma nova rota para atacantes. Quando um incidente ocorre, as equipes de privacidade e segurança compartilham o mesmo cronômetro, as mesmas evidências e, muitas vezes, os mesmos reguladores; portanto, não podem se dar ao luxo de trabalhar com visões de risco diferentes.
Gestão de fornecedores e processadores: governando ferramentas que agem por conta própria
Moderado por Maeve Dunne (ADPO), com David Normoyle (Indeed), Adi Gilad (Stripe) e Kieran Harte (Central Statistics Office). Uma ideia foi recorrente durante todo o painel. Como David colocou depois, a profissão passou anos construindo governança de privacidade e IA "para ferramentas que as pessoas usam", mas ainda não se adaptou adequadamente a ferramentas que agem por conta própria. A supervisão de terceiros foi projetada para softwares que aguardam uma ação humana. Agora, ela precisa considerar fornecedores cujos produtos tomam decisões e realizam ações de forma independente.
Palestra principal: a IA está mudando tudo
Dr. Barry Scannell (William Fry) em conversa com Kate Colleary (Pembroke Privacy), seguida por um debate interativo com o público sobre IA, o GDPR e a Lei de IA da UE. Vários palestrantes disseram depois que esta sessão elevou o nível do dia. A alfabetização em IA surgiu, como sempre acontece, e levou a uma das trocas de ideias mais memoráveis do dia (mais abaixo).
O futuro da governança de privacidade: para onde a função está caminhando
Moderado por Lisa Power (Carne Group), com Alyssa Cervantes (Dell), Dra. Aleksandra Aytova (Applegreen) e Gonzalo Caro (Meta). O painel de encerramento abordou a grande questão sobre o futuro da função de privacidade, à medida que seu escopo cresce para incluir IA, segurança e estratégia de dados. Foi uma discussão instigante e, segundo os próprios painelistas, cheia de bom humor. Maeve Dunne encerrou o dia com os principais pontos de cada sessão.
Uma ideia que vale a pena levar adiante: uma carteira de habilitação para IA
Durante a sessão de perguntas e respostas, o Dr. Barry Scannell lembrou a sala do ECDL, a Carta de Condução Informática Europeia que uma geração de trabalhadores irlandeses colocou em seus currículos para mostrar que realmente sabiam usar um computador. Tom O'Sullivan, diretor executivo da Irish Computer Society (ICS), que administrava o ECDL na Irlanda, fez então a pergunta óbvia: algo semelhante poderia funcionar para a IA?
Barry tem, desde então, defendido que deveria.Ele sugere uma qualificação reconhecida e independente de fornecedor que avalie se alguém consegue utilizar a IA de forma eficaz na prática. Isso significaria saber criar prompts eficientes, verificar resultados, proteger informações confidenciais, compreender alucinações e vieses, saber quando a intervenção humana é necessária e utilizar agentes de IA com segurança dentro dos limites legais e éticos. Iniciativas educacionais como o AIReady.ie do governo são um ótimo começo, mas ele ressalta que a certificação tem um papel diferente. Ela oferece aos empregadores algo tangível e proporciona às pessoas uma credencial portátil que tem valor real.
As bases já existem. A ECDL Foundation foi criada em Dublin em 1997, e a atual ICDL já oferece um módulo de Fundamentos de IA. Com a adoção da IA generativa na Irlanda entre as mais altas da UE, este é o tipo de ideia que poderia começar em Dublin e se espalhar pela Europa, assim como aconteceu com a ECDL.
O melhor de tudo são as pessoas
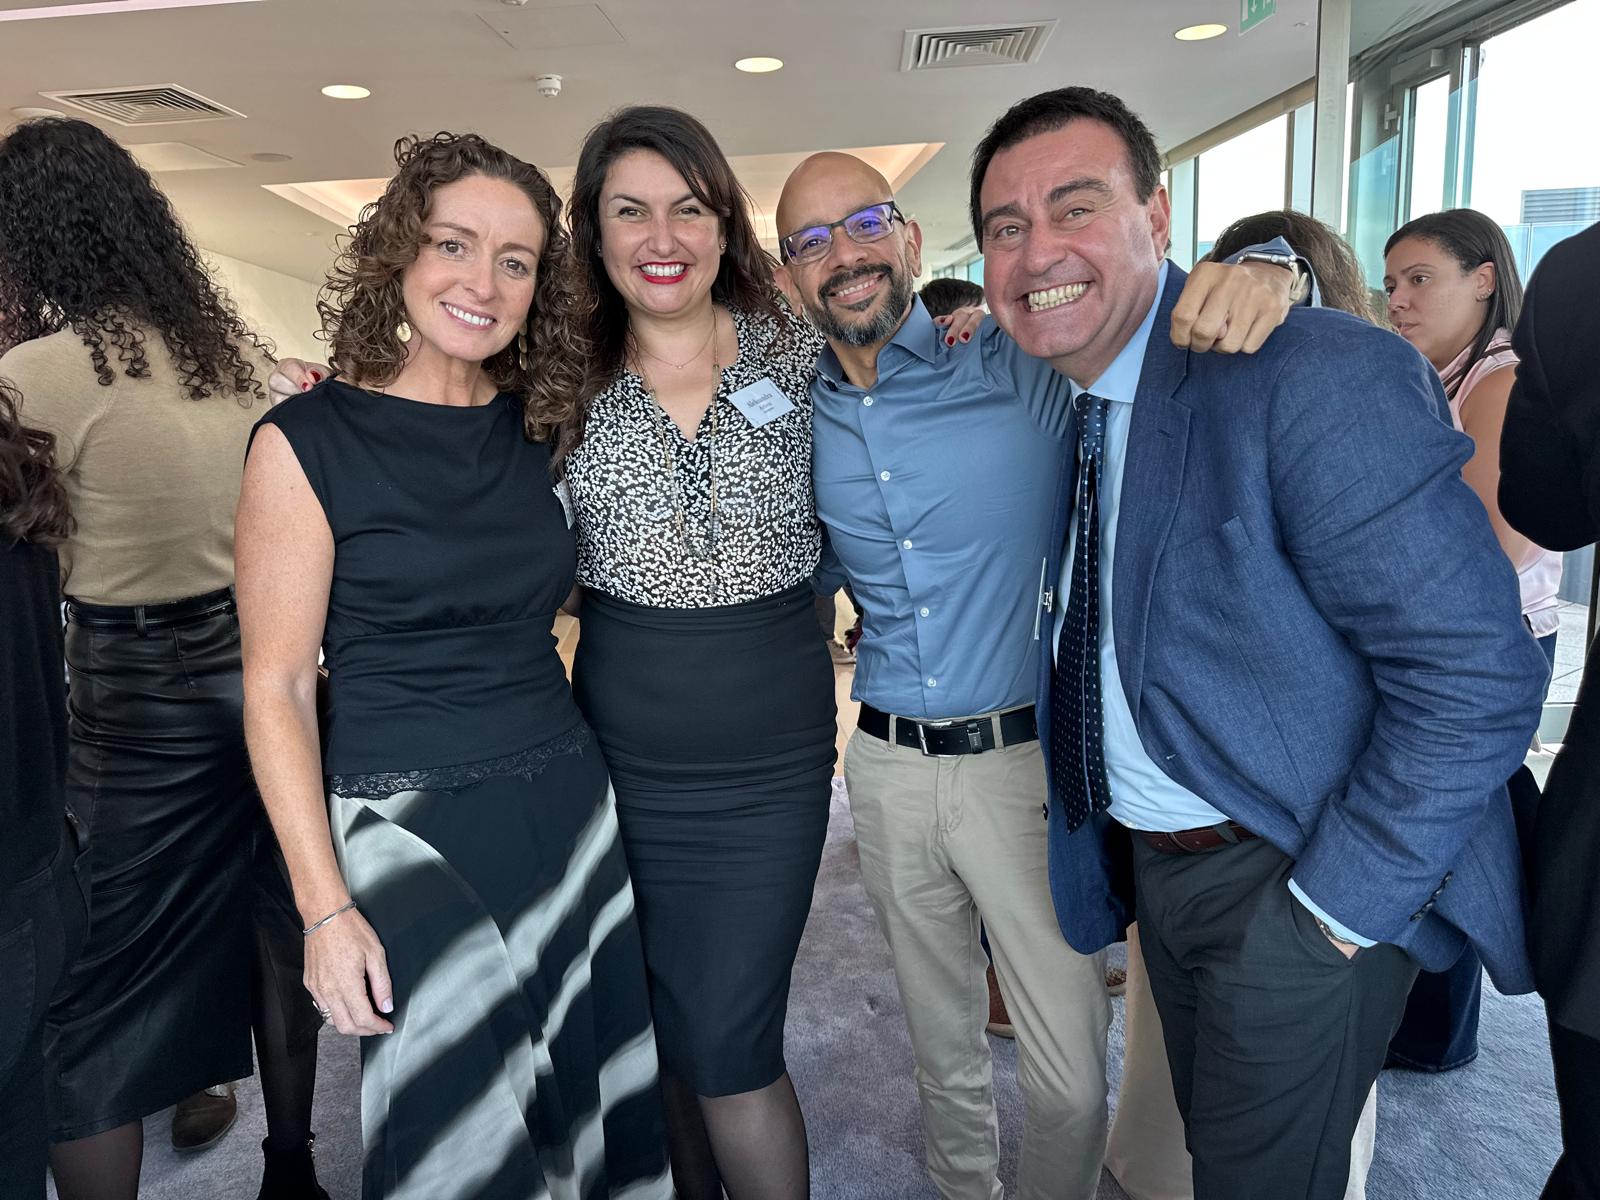
Palestrantes e participantes disseram a mesma coisa depois: a melhor parte do dia foi a comunidade. Vários dos nossos palestrantes seguiram direto de Dublin para o Congresso de Proteção de Dados da IAPP em Bruxelas e alteraram seus voos para que pudessem viajar juntos na partida das 6h da manhã. Isso diz muito sobre a comunidade de privacidade na Irlanda.
Um agradecimento sincero a cada palestrante, moderador e participante, à ADPO pela colaboração e à William Fry pela parceria e por nos receber tão generosamente.
Reserve a data: o Fórum agora é um evento anual
O Fórum de Privacidade, Segurança e Confiança da Irlanda passará a ser realizado todos os anos. Anunciaremos a data da edição do próximo ano em breve.